
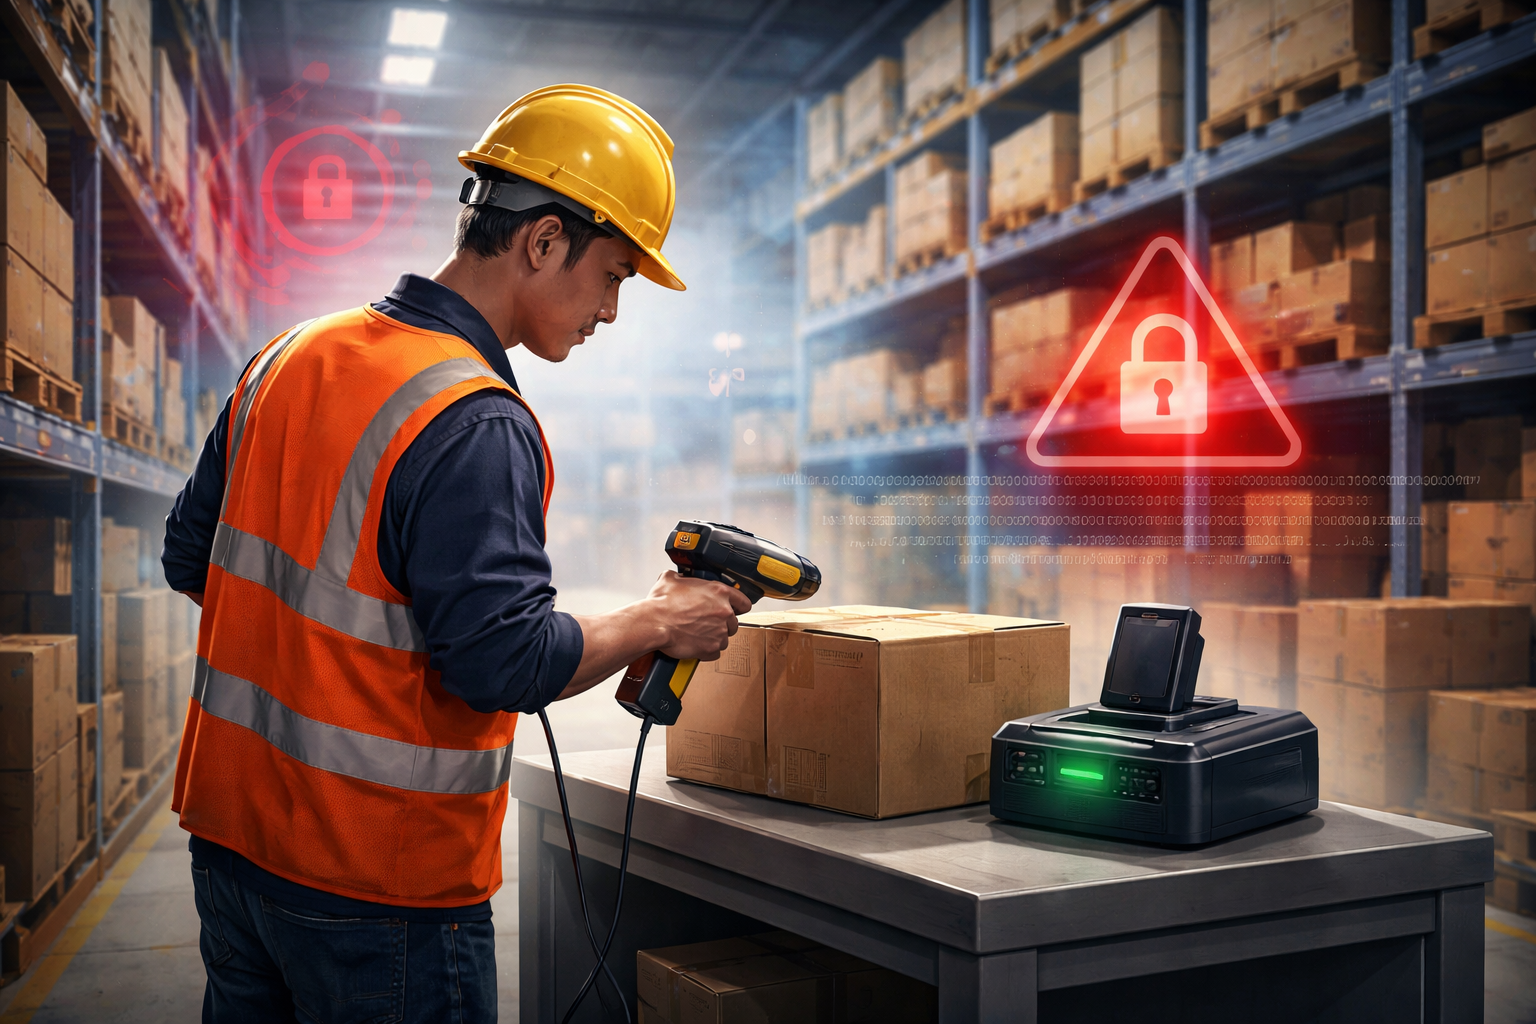
Pemindai barcode yang digunakan di gudang modern dan sektor ritel berpotensi menjadi pintu masuk serangan siber ke jaringan operasional perusahaan. Peneliti Kaspersky menemukan celah pada komunikasi antara perangkat pemindai portabel dan stasiun pangkalannya, yang dapat dimanfaatkan penyerang untuk menyusup ke jaringan teknologi operasional atau OT.
Temuan ini menyoroti risiko dari perangkat yang kerap dianggap sebagai alat kerja biasa. Dalam ekosistem logistik dan rantai pasok e-commerce yang semakin terhubung secara digital, kerentanan pada satu perangkat dapat membuka jalan menuju sistem lain yang tersambung.
Celah autentikasi pada pemindai barcode
Menurut Kaspersky, kelemahan utama yang ditemukan adalah tidak adanya sistem autentikasi antara stasiun pangkalan dan pemindai portabel. Tanpa mekanisme untuk memastikan bahwa komunikasi berasal dari perangkat yang sah, koneksi nirkabel di antara keduanya dapat dimanfaatkan oleh pihak yang berada dalam jangkauan.
Kepala Layanan Keamanan Industri di Kaspersky, Sergey Sidorov, menjelaskan bahwa penyerang dapat mengirimkan muatan berbahaya ke stasiun pangkalan melalui koneksi tersebut. Temuan ini berasal dari audit keamanan terhadap ekosistem digital gudang, yang memperlihatkan bahwa perangkat di lantai operasional juga perlu diperhitungkan dalam pengamanan jaringan.
“Sektor ritel dan logistik modern sangat bergantung pada teknologi digital, mulai dari platform manajemen perusahaan hingga setiap perangkat yang digunakan oleh pekerja,” ujar Sergey Sidorov.
Ketergantungan tersebut membuat batas antara perangkat sederhana dan sistem penting menjadi semakin tipis. Pemindai barcode mungkin digunakan untuk membaca barang, tetapi koneksinya dengan perangkat lain dapat menjadikannya bagian dari lingkungan digital perusahaan yang lebih luas.
Simulasi serangan dapat menjalankan perintah
Dalam simulasi yang dilakukan, penyerang dapat menyimulasikan penekanan tombol untuk menjalankan perintah tidak sah pada komputer utama yang terhubung. Skenario tersebut, menurut Kaspersky, dapat berlangsung tanpa interaksi pengguna pada komputer itu.
Artinya, risiko tidak terbatas pada penyalahgunaan pemindai untuk mengganggu proses pemindaian barang. Apabila celah dimanfaatkan, perangkat tersebut berpotensi menjadi jalur menuju komputer yang terhubung dengannya dan membuka peluang gangguan pada lingkungan operasional gudang.
Kaspersky menilai konektivitas yang menyeluruh di sektor ritel dan logistik menjadi salah satu faktor yang perlu dicermati. Perangkat sekecil pemindai barcode sekalipun dapat menjadi titik awal serangan yang berdampak pada ekosistem perusahaan. Namun, temuan ini tidak berarti setiap pemindai otomatis telah disusupi; celah tersebut menunjukkan adanya risiko yang perlu ditangani melalui pengamanan dan pemeriksaan perangkat.
Risiko serupa bisa menyasar perangkat gudang lain
Ancaman yang ditemukan tidak hanya berpotensi berlaku pada pemindai barcode. Kaspersky juga memperingatkan kemungkinan celah serupa pada Terminal Data Portabel atau PDT serta printer termal yang digunakan di gudang.
Jika perangkat-perangkat tersebut terhubung ke sistem perusahaan, kerentanan dapat berpotensi dimanfaatkan untuk menyerang Sistem Manajemen Gudang atau Warehouse Management System (WMS). Sistem ini menjadi salah satu sasaran yang disebut dalam temuan Kaspersky, meski sumber tidak merinci bagaimana dampak serangan terhadap operasionalnya.
Perhatian terhadap perangkat pendukung penting karena pengamanan jaringan tidak cukup hanya berfokus pada komputer utama atau platform manajemen. Perangkat yang digunakan pekerja sehari-hari juga perlu diperiksa sebelum diberi akses ke jaringan, terutama ketika perangkat itu berkomunikasi secara nirkabel dengan sistem lain.
Langkah pengamanan untuk jaringan gudang
Kaspersky merekomendasikan agar perusahaan memverifikasi setiap perangkat baru sebelum menghubungkannya ke jaringan. Pemeriksaan ini membantu memastikan perangkat yang masuk memang dikenali dan layak digunakan dalam lingkungan operasional.
Perusahaan juga disarankan menonaktifkan antarmuka Bluetooth saat tidak digunakan, menerapkan autentikasi yang kuat, serta membatasi izin akun. Langkah tersebut perlu disertai segmentasi jaringan gudang agar perangkat atau bagian jaringan yang berbeda tidak memiliki akses tanpa batas.
Pembaruan keamanan secara berkala turut menjadi bagian dari rekomendasi. Pengelola gudang dapat meninjau perangkat yang terhubung, memastikan aturan akses diterapkan, dan menjaga agar pembaruan tidak terabaikan di tengah kegiatan operasional. Upaya ini penting untuk mengurangi peluang sebuah celah kecil berkembang menjadi akses yang lebih luas.
Temuan Kaspersky menjadi pengingat bahwa keamanan siber di sektor logistik tidak hanya berkaitan dengan perangkat lunak besar atau pusat data. Pemindai, terminal portabel, dan printer yang mendukung pekerjaan harian sama-sama perlu masuk dalam pemetaan risiko. Bagi perusahaan, mengamankan perangkat sejak sebelum tersambung ke jaringan dapat menjadi langkah awal untuk menjaga sistem gudang tetap terlindungi.